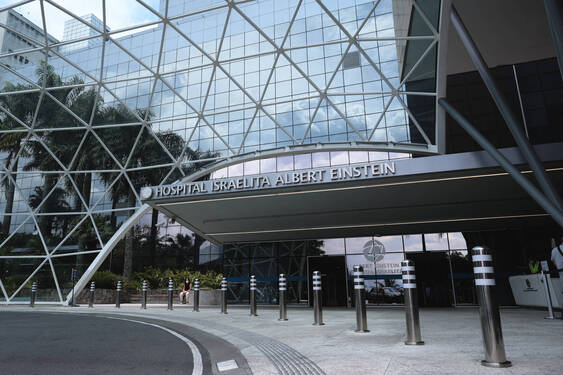
O Einstein Hospital Israelita confirmou ter sido alvo de um ataque cibernético que resultou no acesso não autorizado a parte de sua base de dados de pacientes. O incidente ocorreu em 4 de agosto e só veio a público recentemente, no dia 8 de outurbo. O caso é investigado pela Polícia Federal (PF) e foi comunicado à Autoridade Nacional de Proteção de Dados (ANPD).
O que aconteceu no ataque ao Hospital Albert Einstein?
O hospital confirmou que invasores acessaram parte da base de dados de pacientes em um incidente ocorrido em 4 de agosto. O caso foi comunicado à ANPD e é investigado pela Polícia Federal. O hospital afirma que o atendimento e os sistemas de prontuário eletrônico seguiram operando sem interrupções.
A instituição identificou a suspeita de invasão no início de agosto e adotou medidas imediatas por meio de peritos independentes e consultorias de segurança da informação que foram acionados para apoiar a apuração. A investigação segue em andamento. Nas informações divulgadas pelo hospital, o tipo de ataque não é especificado.
Quais dados de pacientes foram afetados?
Segundo a instituição, podem constar nos dados acessados nome completo, CPF, data de nascimento, prescrições médicas e resultados de exames. A instituição informa que, por segurança, os registros estavam armazenados de forma fragmentada, em bases descentralizadas, e que parte relevante do volume corresponde a documentos avulsos, muitos sem identificação direta do titular.
Pela Lei Geral de Proteção de Dados (LGPD), dados de saúde são classificados como dados pessoais sensíveis, categoria que exige nível mais alto de proteção. O Einstein montou uma estrutura dedicada para tirar dúvidas e comunicar individualmente, por e-mail, todos os titulares cujos dados foram acessados.
Os dados vazados foram usados indevidamente?
Até o momento, o hospital afirma não haver evidências de que os dados tenham sido divulgados ao público ou usados de forma imprópria, e diz ter tomado ações de contenção para reduzir os riscos de exposição.
Para Felipe Barbosa, cyber security engineer da HostDime Brasil, a ausência de uso comprovado não encerra a questão. Dados de saúde, sobretudo exames clínicos, têm fácil revenda em mercados clandestinos, e a extorsão pode alcançar até os próprios pacientes, embora o foco principal dos criminosos continue sendo as corporações.
Houve impacto nos atendimentos médicos?
Não. O hospital informa que a assistência aos pacientes, a segurança dos atendimentos e as plataformas da instituição, incluindo os sistemas de prontuário eletrônico, continuaram operando normalmente.
Qual tipo de ataque o Einstein sofreu?
Não há confirmação por parte da instituição ou de algum órgão se segurança sobre o tipo de ataque sofrido. No entanto, Felipe Barbosa avalia que o ataque segue o padrão de ransomware porque, geralmente, esse tipo de ameaça visa o ganho financeiro.
Segundo e especialista, “se fosse um wiper, o objetivo seria apenas inutilizar os dados, sem oferecer chave para recuperá-los.” A classificação é uma leitura do especialista a partir do que foi divulgado e não consta na nota do hospital.
-
Como funciona um ataque de ransomware moderno?
Ransomware moderno é um malware que entra no ambiente da vítima, lê e exfiltra os dados, depois os criptografa e exclui os originais, deixando uma mensagem de resgate. A entrega costuma ocorrer por phishing direcionado e o objetivo é a realização é a extorsão financeira, o que o diferencia do wiper, que criptografa dados sem disponibilizar chave de descriptografia.
-
Como o malware chega ao ambiente?
A porta de entrada mais comum é o phishing direcionado a funcionários. Quando o alvo é uma única pessoa, a técnica se chama spear phishing. O malware também pode ser entregue por SMS (smishing) e por ligação de voz (vishing). Por isso Barbosa define o funcionário como a última linha de defesa de uma organização.
Por que o ataque só foi divulgado semanas depois?
O intervalo entre a detecção e o comunicado público é comum em incidentes de ransomware. Segundo Felipe, é comum que diretores de cibersegurança e times de investigação interna decidam manter sigilo inicial por razões de compliance, para não comprometer a investigação conduzida em conjunto com a polícia e a equipe de computação forense, uma vez que a coleta de evidências para rastrear e localizar os responsáveis depende dessa coordenação.
Vale, no entanto, distinguir os dois tipos de comunicação: a notificação à ANPD e aos titulares é uma obrigação legal, e a divulgação pública é uma decisão da instituição. A LGPD exige que o controlador comunique à Autoridade Nacional de Proteção de Dados incidentes que possam causar risco ou dano relevante aos titulares, e o regulamento da autoridade fixa o prazo de três dias úteis para essa comunicação.
Por que hospitais são alvos de cibercriminosos?
Hospitais concentram dados sensíveis, como exames e prescrições, de fácil revenda em mercados clandestinos. Além disso, o valor de resgate pedido costuma ficar abaixo da multa regulatória prevista na LGPD, de até 2% do faturamento, limitada a R$ 50 milhões por infração, e esse é um dos motivos de o setor ser visado.
O dado de saúde tem outra característica: ele não pode ser substituído como uma senha. Um exame ou uma prescrição exposta permanece associada ao paciente, o que amplia o poder de pressão do criminoso sobre a instituição e sobre o titular.
A fragmentação de dados em bases descentralizadas protege o hospital?
Parcialmente. O especialista explica que o uso de bases de dados segmentadas ajuda a minimizar o impacto de um ataque, mas não é suficiente por si só. A segmentação limita o volume de informação identificável que o invasor consegue reunir, e não impede a invasão nem a exfiltração dos documentos que ficaram acessíveis. É uma medida de contenção, que precisa ser combinada com prevenção e detecção.
Quais os riscos para o paciente com CPF, data de nascimento e exames expostos?
CPF e data de nascimento permitem tentativas de fraude cadastral e dão credibilidade a golpes de engenharia social, nos quais o criminoso cita dados reais para convencer a vítima. Resultados de exames e prescrições podem sustentar tentativas de extorsão direcionadas ao paciente.
O hospital afirma que não há evidências de uso indevido até agora, e o risco permanece como possibilidade a ser monitorada.
O que o paciente deve fazer após receber o e-mail do hospital?
- Confirme a autenticidade da mensagem antes de clicar em qualquer link, porque criminosos costumam imitar comunicados de incidentes para realização de golpes de phishing.
- Verifique se a mensagem é proveniente do canal oficial informado pelo hospital.
- Troque as senhas de portais de saúde e dos e-mails associados, use senhas exclusivas para cada serviço e ative a autenticação em dois fatores.
- Acompanhe o CPF por meio de alertas de bureaus de crédito, como o Serasa, e consulte o Registrato, do Banco Central, para verificar contas e operações em seu nome.
- Desconfie de ligações, SMS e mensagens que citem exames ou dados pessoais reais como forma de ganhar sua confiança.
Como empresas e instituições podem reduzir o risco de ransomware?
O especialista em cibersegurança da HostDime Brasil resume as medidas em três frentes: treinamento de funcionários, solução de backup e soluções gerais de cibersegurança.Em termos de função, elas se dividem em prevenção, monitoramento e detecção.
Barbosa reforça que nenhum sistema é 100% seguro, e o objetivo dessas camadas é reduzir a superfície de ataque e limitar os danos.
Os controles técnicos citados pelo especialista incluem:
- Ferramentas antiphishing e treinamentos constantes de conscientização contra engenharia social;
- Soluções de detecção e resposta em endpoints (EDR);
- Monitoramento via SIEM, operado pelo Blue Team;
- Testes de invasão (pentests), conduzidos pelo Red Team;
- Hardening de ambiente e segmentação de redes e de bases de dados;
- Backups saudáveis, pontuais, isolados e segmentados, mantidos fora do ambiente que pode ser criptografado.
Por que não pagar o resgate?
A orientação principal é para que empresas nunca paguem mediante ataque de ransomware. O criminoso pede um valor para descriptografar os dados, mas o pagamento não garante que eles serão devolvidos. A orientação vale para qualquer tipo de chantagem no meio empresarial.
O que é um backup isolado?
Backup isolado é uma cópia de dados mantida fora do ambiente de produção e segmentada da rede principal, de modo que um malware que criptografe os servidores não alcance a cópia. Para ser útil, o backup precisa estar atualizado e passar por testes periódicos de restauração.
Por que manter dados sensíveis em data center local no Brasil?
Manter dados sensíveis em um data center no Brasil reduz a latência entre aplicação, usuários e cópias de segurança, preserva os dados sob jurisdição brasileira e facilita a conformidade com a LGPD. Um data center Tier III permite manutenção sem interrupção, o que sustenta a disponibilidade durante a recuperação de um incidente.
A restauração de grandes volumes depende da latência e da banda entre o ambiente de backup e o de produção, e manter a cópia isolada em território nacional encurta esse trajeto em relação a regiões no exterior. A soberania de dados tem efeito prático em incidentes como o do Einstein: quando dados e infraestrutura estão no país, a perícia, a Polícia Federal e a ANPD atuam sobre um ambiente sujeito à legislação brasileira.
A arquitetura Tier III não impede, por si só, um ataque de ransomware já que proteção depende das camadas descritas acima, aplicadas sobre uma infraestrutura que ofereça redundância e suporte técnico local.
A HostDime Brasil opera data center próprio no Brasil, com arquitetura Tier III, apontado como o mais certificado da América Latina, e atende projetos corporativos e governamentais que exigem proteção de dados em ambiente certificado, como o do Tribunal de Justiça da Paraíba. Sobre essa base, a companhia desenvolve soluções de backup, cibersegurança e monitoramento, com suporte técnico em português, disponível 24/7.
O ataque ao Hospital Albert Einstein reúne os elementos de um incidente de ransomware descritos por Felipe Barbosa: invasão por vetor de engenharia social, exfiltração de dados sensíveis, pressão financeira e investigação sigilosa. A resposta técnica passa por treinamento, backup isolado, detecção e monitoramento contínuo, com a recusa ao pagamento de resgate.
A HostDime Brasil atua nessas frentes com serviços de SOC MDR e monitoramento proativo, infraestrutura própria em território nacional alinhada à LGPD e ao nível de disponibilidade que operações críticas exigem e com times de especialistas disponíveis 24/7 para suporte técnico especializado.
Confira a nota divulgada pelo hospital
"O Einstein informa que foi vítima de ataque cibernético que resultou em acesso e obtenção não autorizados de uma parte da base de dados de pacientes.
Não foram identificadas quaisquer evidências de que os dados tenham sido divulgados ou utilizados de maneira imprópria e ações foram tomadas com o objetivo de reduzir estes riscos. O monitoramento permanece ativo e será mantido de forma contínua.
Diante de uma suspeita de incidente, em 4 de agosto, foram adotadas imediatamente medidas técnicas e operacionais para confirmar o acesso não autorizado e garantir que a assistência prestada aos pacientes, a segurança dos atendimentos e a continuidade das operações não tivessem qualquer impacto. As plataformas do Einstein e os sistemas de prontuário eletrônico também continuaram operando normalmente.
O incidente segue em processo de apuração, com o apoio de peritos independentes e consultorias especializadas em segurança da informação e resposta a incidentes cibernéticos. A Autoridade Nacional de Proteção de Dados (ANPD) foi devidamente comunicada, em conformidade com a legislação vigente, e o caso também foi formalmente levado à Polícia Federal.
Os pacientes afetados estão sendo comunicados individualmente por e-mail. Os trabalhos estão agora centrados na identificação e na caracterização dos dados acessados, que estão armazenados de forma fragmentada e em bases de informação descentralizadas. Parte relevante desse volume corresponde a documentos avulsos, muitos deles sem possibilidade de identificação. As informações são de natureza pessoal com registros cadastrais incluindo nome, CPF e/ou data de nascimento e podem conter dados de saúde como prescrições médicas e resultados de exames.
O tema está sendo tratado com a máxima prioridade, tendo como principal preocupação o apoio aos pacientes afetados e a revisão contínua dos mecanismos de proteção de dados e de segurança da informação. Uma estrutura foi montada para atender e tirar dúvidas dos titulares que tiveram seus dados acessados indevidamente e que estão recebendo a comunicação por e-mail.
O Einstein lamenta o ocorrido e reforça que seu bem mais valioso é a confiança que seus pacientes depositam na organização."