O comércio eletrônico brasileiro faturou R$ 4,76 bilhões na Black Friday de 2025, crescimento de 11,2% em relação à edição anterior. Foram 8,69 milhões de pedidos em um único dia, avanço de 28%, segundo levantamento da Confi/Neotrust, em parceria com o E-Commerce Brasil. A pesquisa considerou as vendas realizadas entre 0h e 23h59 de 28 de novembro em mais de sete mil lojas parceiras.
Em 2026, a Black Friday acontece oficialmente em 27 de novembro, no entanto, as campanhas, planejamentos e aumento de acessos a e-commerces e sistemas aumentam gradualmente semanas antes.
Além de consumidores, o mesmo pico atrai quem procura brechas de cibersegurança, fazendo com que ataques de negação de serviço, sequestro de dados, golpes de phishing e tentativas de fraude cresçam junto com a demanda.
Para as equipes de TI, preparar essa operação exige avaliar a proteção dos acessos, o monitoramento de eventos e a recuperação dos dados em caso de incidente.
Este guia apresenta os principais riscos para sites e servidores e os controles que ajudam a reduzir essa exposição: proteção contra ataques, revisão de acessos, testes de carga, monitoramento e backup com restauração validada.
Como reforçar cibersegurança para a Black Friday?
Reforçar cibersegurança para a Black Friday é possível com um conjunto de medidas voltadas à proteção de sites, servidores, aplicações e dados durante o período de vendas, incluindo a prevenção de ataques, controle de acesso, correção de vulnerabilidades, detecção de incidentes e capacidade de recuperação.
Na prática, o planejamento combina dois objetivos: sustentar o funcionamento dos serviços sob maior demanda e reduzir o risco de que um incidente comprometa dados de clientes ou transações. Para isso, dimensionamento, monitoramento e testes precisam acontecer antes do pico, e não apenas quando surge uma falha.
Por que a Black Friday aumenta o risco para servidores e lojas virtuais?
A Black Friday aumenta o risco de ataques cibernéticos a empresas porque o volume de acessos do período cria duas pressões simultâneas: o servidor opera perto do limite de capacidade e a equipe de TI tem pouca margem para investigar alertas. Criminosos exploram exatamente essa combinação.
Os números de 2025 mostram a dimensão do problema. O Check Point Research registrou média de 15 ataques cibernéticos por hora contra empresas brasileiras, cerca de 2,6 mil por semana e 21% a mais que no ano anterior. O Mapa da Fraude 2025, da ClearSale, contabilizou 2,8 milhões de tentativas de fraude no e-commerce brasileiro em 2024, somando R$ 3 bilhões. Segundo o relatório Cost of a Data Breach da IBM, o custo médio de uma violação de dados no Brasil chegou a R$ 7,19 milhões em 2025, com o phishing como principal vetor inicial, em 18% dos casos.
Para uma loja que concentra faturamento em poucos dias, o custo de uma hora parada representa o faturamento de um horário de pico, somado ao custo de clientes que podem não voltar.
Quais ataques mais atingem e-commerces na Black Friday?
- DDoS: excesso de requisições ou de tráfego que esgota banda, CPU ou conexões simultâneas e derruba a loja no horário de maior movimento.
- Ransomware: malware que criptografa arquivos e bancos de dados e exige pagamento para liberar o acesso. Varejistas brasileiras já tiveram sistemas paralisados por esse tipo de ataque.
- Phishing e roubo de credenciais: e-mails e páginas falsas que capturam acessos de administradores, de atendimento e de clientes.
- Exploração de APIs e de vulnerabilidades: falhas em plugins, plataformas de loja, integrações de pagamento e sistemas sem atualização.
- Bots e fraude de cadastro: criação de contas falsas, teste de cartões e uso de crédito de terceiros no checkout.
Como proteger o servidor e o site antes da Black Friday: checklist completo
-
Faça o inventário de servidores, domínios, certificados, painéis e integrações, e remova o que não está em uso.
-
Aplique patches no sistema operacional, no CMS ou na plataforma de e-commerce e nos plugins, e teste as atualizações em ambiente de homologação.
-
Ative autenticação multifator em painéis administrativos, SSH, e-mail corporativo e gerenciadores de DNS.
-
Aplique o princípio do menor privilégio: contas de ex-colaboradores e de fornecedores sem uso devem ser desativadas.
-
Configure WAF (Web Application Firewall) e mitigação de DDoS, com regras de limite de requisições por origem.
-
Execute teste de carga com o volume esperado de pico mais uma margem, e confirme CPU, memória, banda e conexões simultâneas do banco de dados.
-
Segmente a rede para que o ambiente de pagamento e o banco de dados de clientes não fiquem expostos à internet.
-
Centralize logs de servidor, aplicação e firewall em uma plataforma de monitoramento com alertas.
-
Defina RPO e RTO, mantenha backup fora do ambiente de produção e teste a restauração.
-
Documente o plano de resposta a incidentes com contatos, responsabilidades e critério de escalonamento.
Para calcular o RTO, estime o faturamento médio por hora em dia de pico e multiplique pelo tempo de indisponibilidade que a empresa suporta. O resultado orienta o nível de redundância e o investimento em monitoramento.
O que é um SOC e como ele funciona durante a Black Friday?
Um SOC (Security Operations Center) é uma equipe que monitora 24 horas por dia os eventos de segurança de servidores, redes e aplicações de maneira proativa. Uma equipe de SOC coleta logs, correlaciona alertas, identifica comportamentos anômalos e aciona resposta a incidentes, reduzindo o tempo entre a detecção de um ataque e a contenção.
Em dias de pico, o SOC distingue um aumento legítimo de acessos de um ataque na camada de aplicação, bloqueia origens maliciosas e escala o incidente conforme um procedimento definido antes do evento. O tempo de detecção pesa no custo: a IBM aponta que organizações que identificam a violação por conta própria economizam, em média, US$ 900 mil em relação às que são avisadas pelo próprio invasor.
O SOC da HostDime Brasil com detecção avançada baseada em IA, inteligência contra ameaças e engenheiros especializados disponíveis 24/7 realiza o monitoramento contínuo de eventos de segurança e apoia a resposta a incidentes, com equipe técnica brasileira que atende em português e oferece acesso direto a gerentes e especialistas, sem depender de filas de suporte engessadas.
Como funciona o backup com proteção contra ransomware?
Um backup com proteção contra ransomware copia dados para um local externo ao ambiente de produção, mantém versões anteriores imutáveis ou isoladas e testa a restauração periodicamente. Soluções como o Acronis combinam essa cópia com detecção de comportamento malicioso, interrompendo a criptografia de arquivos antes que ela alcance também o backup.
A diferença entre as abordagens está no momento da ação. Ferramentas que protegem apenas a cópia de segurança entram em cena depois que o ransomware já criptografou o ambiente de produção. O Acronis age antes, monitorando o comportamento dos processos, interrompendo a criptografia em andamento e permitindo a restauração de arquivos afetados.
Um backup guardado no mesmo servidor ou na mesma rede do sistema de produção é criptografado junto com ele. A regra 3-2-1 organiza a prática: três cópias dos dados, em dois tipos de mídia, com uma delas fora do ambiente. Uma cópia cuja restauração nunca foi testada ainda não é um plano de recuperação de desastres.
- RPO (Recovery Point Objective): quantidade máxima de dados, medida em tempo, que a empresa aceita perder. Em uma loja com pedidos a cada minuto, o RPO se mede em minutos.
- RTO (Recovery Time Objective): tempo máximo para restabelecer o serviço após uma falha ou ataque.
O Cloud Backup oferecido pela HostDime Brasil mantém as cópias fora do ambiente de produção, em data center Tier III no Brasil, e permite testar a restauração antes do período de pico.
Por que a infraestrutura local no Brasil importa na Black Friday?
-
Latência e disponibilidade em data center Tier III
Hospedar em território nacional mantém o tempo de resposta baixo para clientes, gateways de pagamento, Pix e sistemas de gestão que operam no Brasil. No checkout, uma latência menor favorece a conversão em dias de volume alto.
A classificação Tier III, do Uptime Institute, prevê manutenção concorrente: componentes de energia e refrigeração podem ser retirados para manutenção sem interromper a operação, com referência de disponibilidade de 99,982%. O data center próprio da HostDime Brasil em João Pessoa tem arquitetura Tier III e é apontado como o mais certificado da América Latina.
-
Soberania de dados e LGPD
A LGPD exige medidas de segurança técnicas e administrativas (art. 46) e a comunicação à ANPD e aos titulares de incidentes que possam causar risco ou dano relevante (art. 48). As sanções do art. 52 incluem multa de até 2% do faturamento, limitada a R$ 50 milhões por infração.
Manter dados de clientes brasileiros em território nacional preserva o tratamento sob jurisdição brasileira, facilita auditorias e reduz a necessidade de avaliar as regras de transferência internacional de dados do capítulo V da lei. Empresas que utilizam o Data Center da HostDime Brasil contam com ambiente certificado e suporte local para cumprir essas exigências durante auditorias e incidentes.
Cronograma de proteção de TI para a Black Friday
- Até 6 de novembro: inventário de ativos, patches, revisão de acessos e autenticação multifator.
- 9 a 13 de novembro: teste de carga, teste de restauração de backup e definição de RPO e RTO.
- 16 a 20 de novembro: ativação de WAF, mitigação de DDoS e monitoramento pelo SOC. Congelamento de alterações a partir de 20 de novembro.
- 23 a 30 de novembro: plantão técnico, canais de escalonamento ativos e acompanhamento de logs até a Cyber Monday, em 30 de novembro.
- Dezembro: revisão pós-evento de logs e incidentes, já com o pico do Natal em vista.
Proteção contra DDoS e backup resolvem a recuperação e a defesa, mas o servidor também precisa de capacidade para absorver o pico legítimo. Em modelos de cobrança por consumo, o tráfego gerado por um ataque pode entrar na fatura, em dólar, junto com o tráfego das vendas. O servidor dedicado e o Data Center Virtual (DCV) da HostDime Brasil trabalham com custo fixo e recursos reservados:
- Link de 1 Gbps ilimitado, sem cobrança por tráfego de dados.
- Processadores Intel e AMD EPYC (linha Trade) para cargas de alta performance, como bancos de dados e checkout.
- Faturamento em real (R$), sem variação cambial.
- Desenho de solução feito por consultoria técnica, com dimensionamento baseado no volume de pico da loja.
A HostDime Brasil estima economia de 30% a 40% em relação a nuvens públicas, conforme o perfil de consumo de cada operação.
A segurança na Black Friday depende de decisões tomadas semanas antes: servidor dimensionado, acessos protegidos, monitoramento contínuo e um backup externo cuja restauração já foi testada. A infraestrutura local também é capaz de reduzir a latência, manter os dados sob a LGPD e permitir suporte em português nos momentos em que o tempo de resposta é crucial.
A HostDime Brasil reúne data center Tier III próprio, SOC, Cloud Backup e servidores dedicados em uma mesma operação, com consultoria técnica para desenhar o ambiente de cada empresa. Se o seu e-commerce ou sistema precisa chegar à Black Friday com a proteção definida.
É por isso que a escolha do servidor deve partir da carga da operação: quantos usuários acessam o sistema ao mesmo tempo, quais consultas pressionam o banco de dados e quanto tempo o checkout leva para responder. Recursos dedicados ajudam a tornar a capacidade disponível mais previsível, mas não substituem a otimização da aplicação, os testes de carga, o monitoramento e um plano de recuperação.
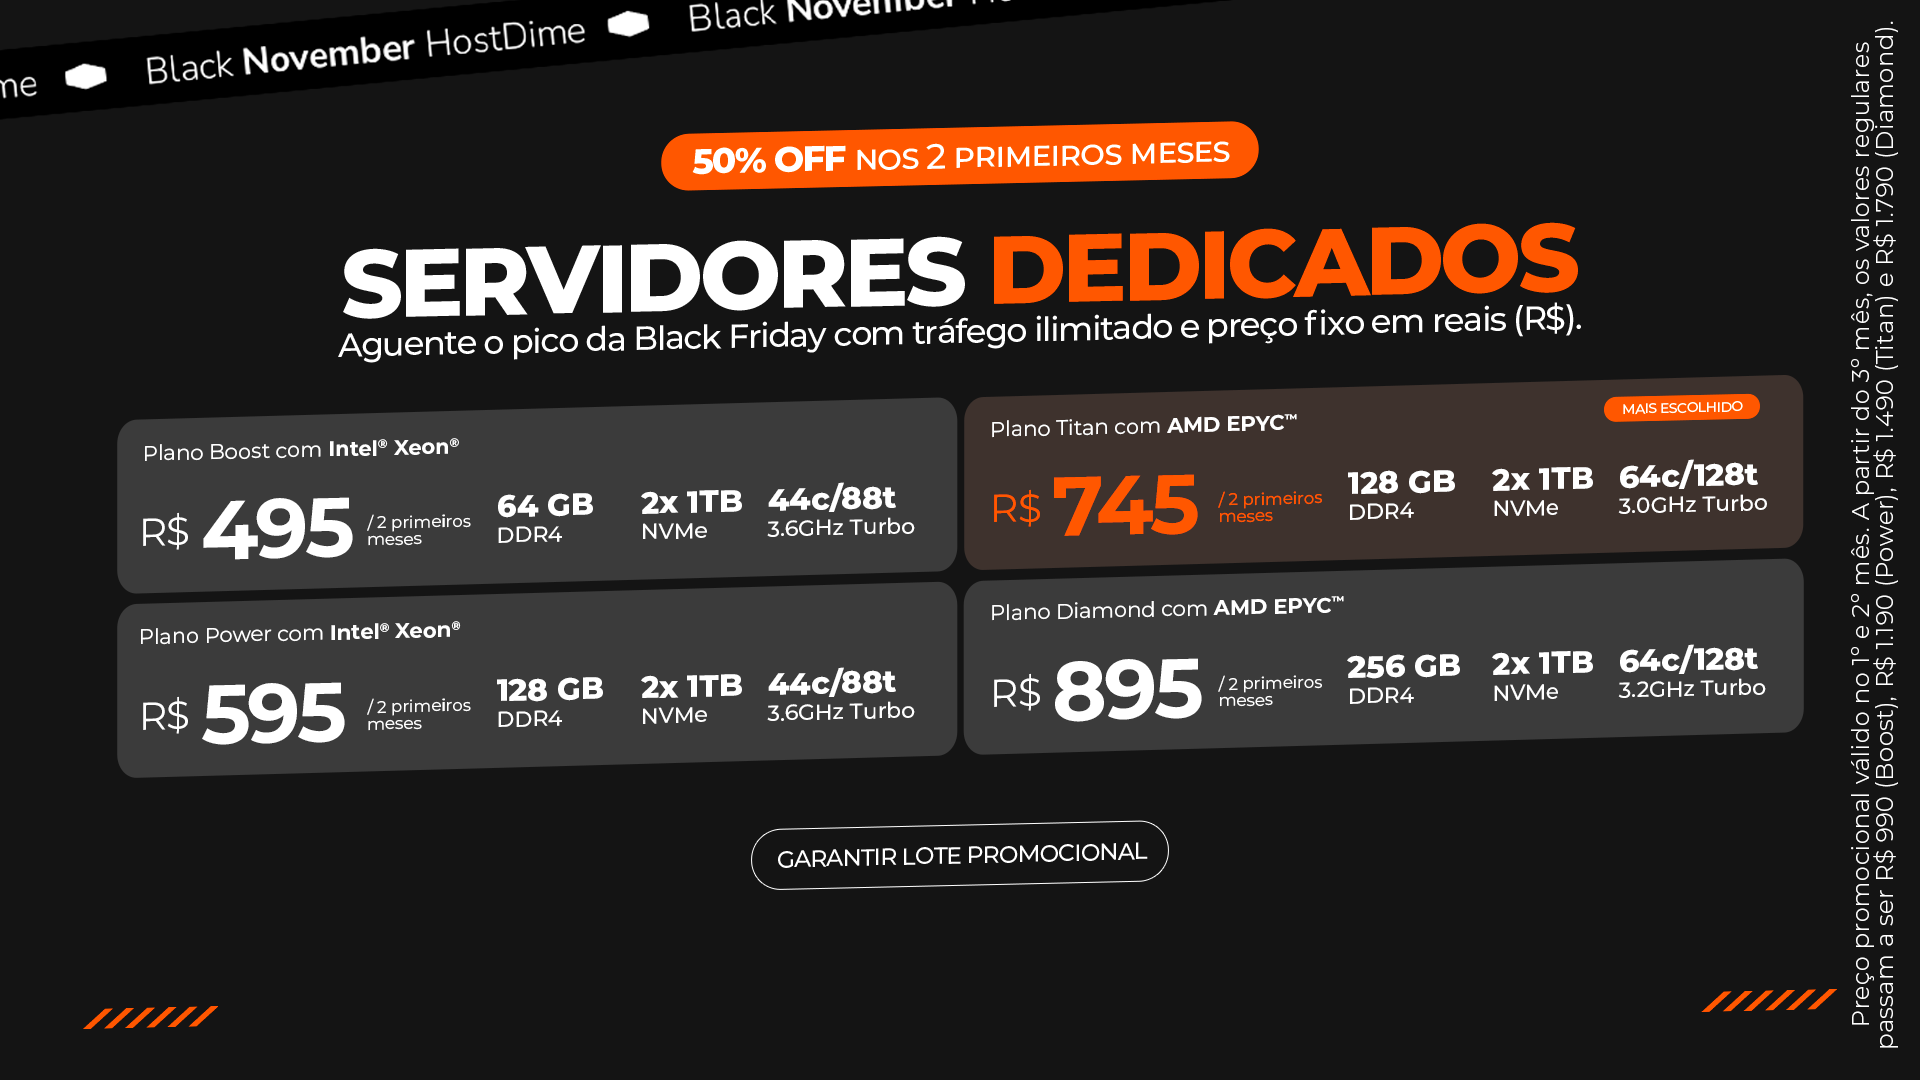
Para empresas que estão revisando essa infraestrutura, a Black November da HostDime oferece 50% de desconto nos dois primeiros meses dos Servidores Dedicados Elite. Os planos incluem hardware bare metal exclusivo, armazenamento SSD NVMe, porta dedicada de 1 Gbps, tráfego ilimitado e suporte técnico especializado 24/7, com faturamento fixo em Reais.