As empresas devem estar preparadas para todos os tipos de adversidades, principalmente as negativas que podem gerar prejuízos para o negócio. Afinal, todas correm o risco de passar por situações que ameacem sua segurança, desde falhas físicas até ataques cibernéticos complexos, como sequestro de dados (ransomware).
No universo da TI, esses riscos podem resultar em perda de dados e informações, sendo um grande desafio para os profissionais. Por isso, investir em ações que mantenham os sistemas de TI estáveis é essencial para prevenir ou minimizar falhas que afetem o desempenho das atividades e a produtividade.
É importante ter um ecossistema de TI bem estruturado com alta disponibilidade e profissionais que estejam atentos às técnicas de redundância, políticas de restauração de dados na nuvem ou locais e backups, utilizando as métricas de RPO e RTO dentro de um plano de Recuperação de Desastres (Disaster Recovery).
Quer saber mais sobre esses dois conceitos úteis na tecnologia? Siga na leitura com a gente!
O que é RPO?
O Recovery Point Objective (RPO), ou Objetivo de Ponto de Recuperação, define a quantidade máxima tolerável de perda de dados que uma empresa suporta após um incidente cibernético ou desastre. Essa métrica é calculada com base na frequência dos backups, determinando a janela de tempo aceitável de perda de informações.
O Recovery Point Objective (RPO), ou Objetivo de Ponto de Recuperação, é o cálculo da quantidade de dados e recursos que uma empresa perderia em caso de pane no sistema ou ameaça à segurança.
Basicamente, o RPO calcula o volume de informações que o negócio perderia com base na sua rotina de backups, avaliando o tempo de realização da última cópia de segurança e o tempo ideal entre um backup e outro para que suas atividades não sejam gravemente comprometidas em caso de falhas.
A quantidade de vezes e o tempo entre um backup e outro são definidos pelo perfil do negócio, volume de dados gerados e necessidade da organização (sua tolerância à perda). Para isso, as empresas devem se questionar: o quanto podemos perder sem que isso afete nossos processos vitais?
O que é RTO?
O Recovery Time Objective (RTO), ou Objetivo de Tempo de Recuperação, estabelece o tempo máximo que um sistema de TI pode permanecer inativo após uma interrupção sem causar danos irreversíveis. Essa métrica orienta o restabelecimento de servidores, aplicações e infraestrutura para garantir a rápida continuidade operacional do negócio.
Recovery Time Objective (RTO), ou Objetivo de Tempo de Recuperação, é o cálculo de avaliação do tempo máximo de restabelecimento de um sistema após uma parada. Ou seja, o tempo que o sistema ficará inativo sem gerar prejuízos fatais à operação.
No caso do RTO, a métrica mede o tempo máximo de retorno do servidor, levando em consideração a reinicialização, instalação e atualização de softwares, restauração de dados em nuvem, entre outros procedimentos.
Assim, o gerente de TI pode criar estratégias de contenção baseadas nas prioridades da empresa, delimitando tempos de recuperação distintos com base na ordem de importância e nas particularidades de cada servidor ou aplicação de missão crítica.
Diferenças entre o RTO e RPO
A principal diferença entre RTO e RPO reside no foco de cada métrica no plano de contingência corporativo. Enquanto o RTO mede a tolerância ao tempo de inatividade até a recuperação dos sistemas, o RPO mede o volume de perda de dados aceitável com base na janela do último backup.
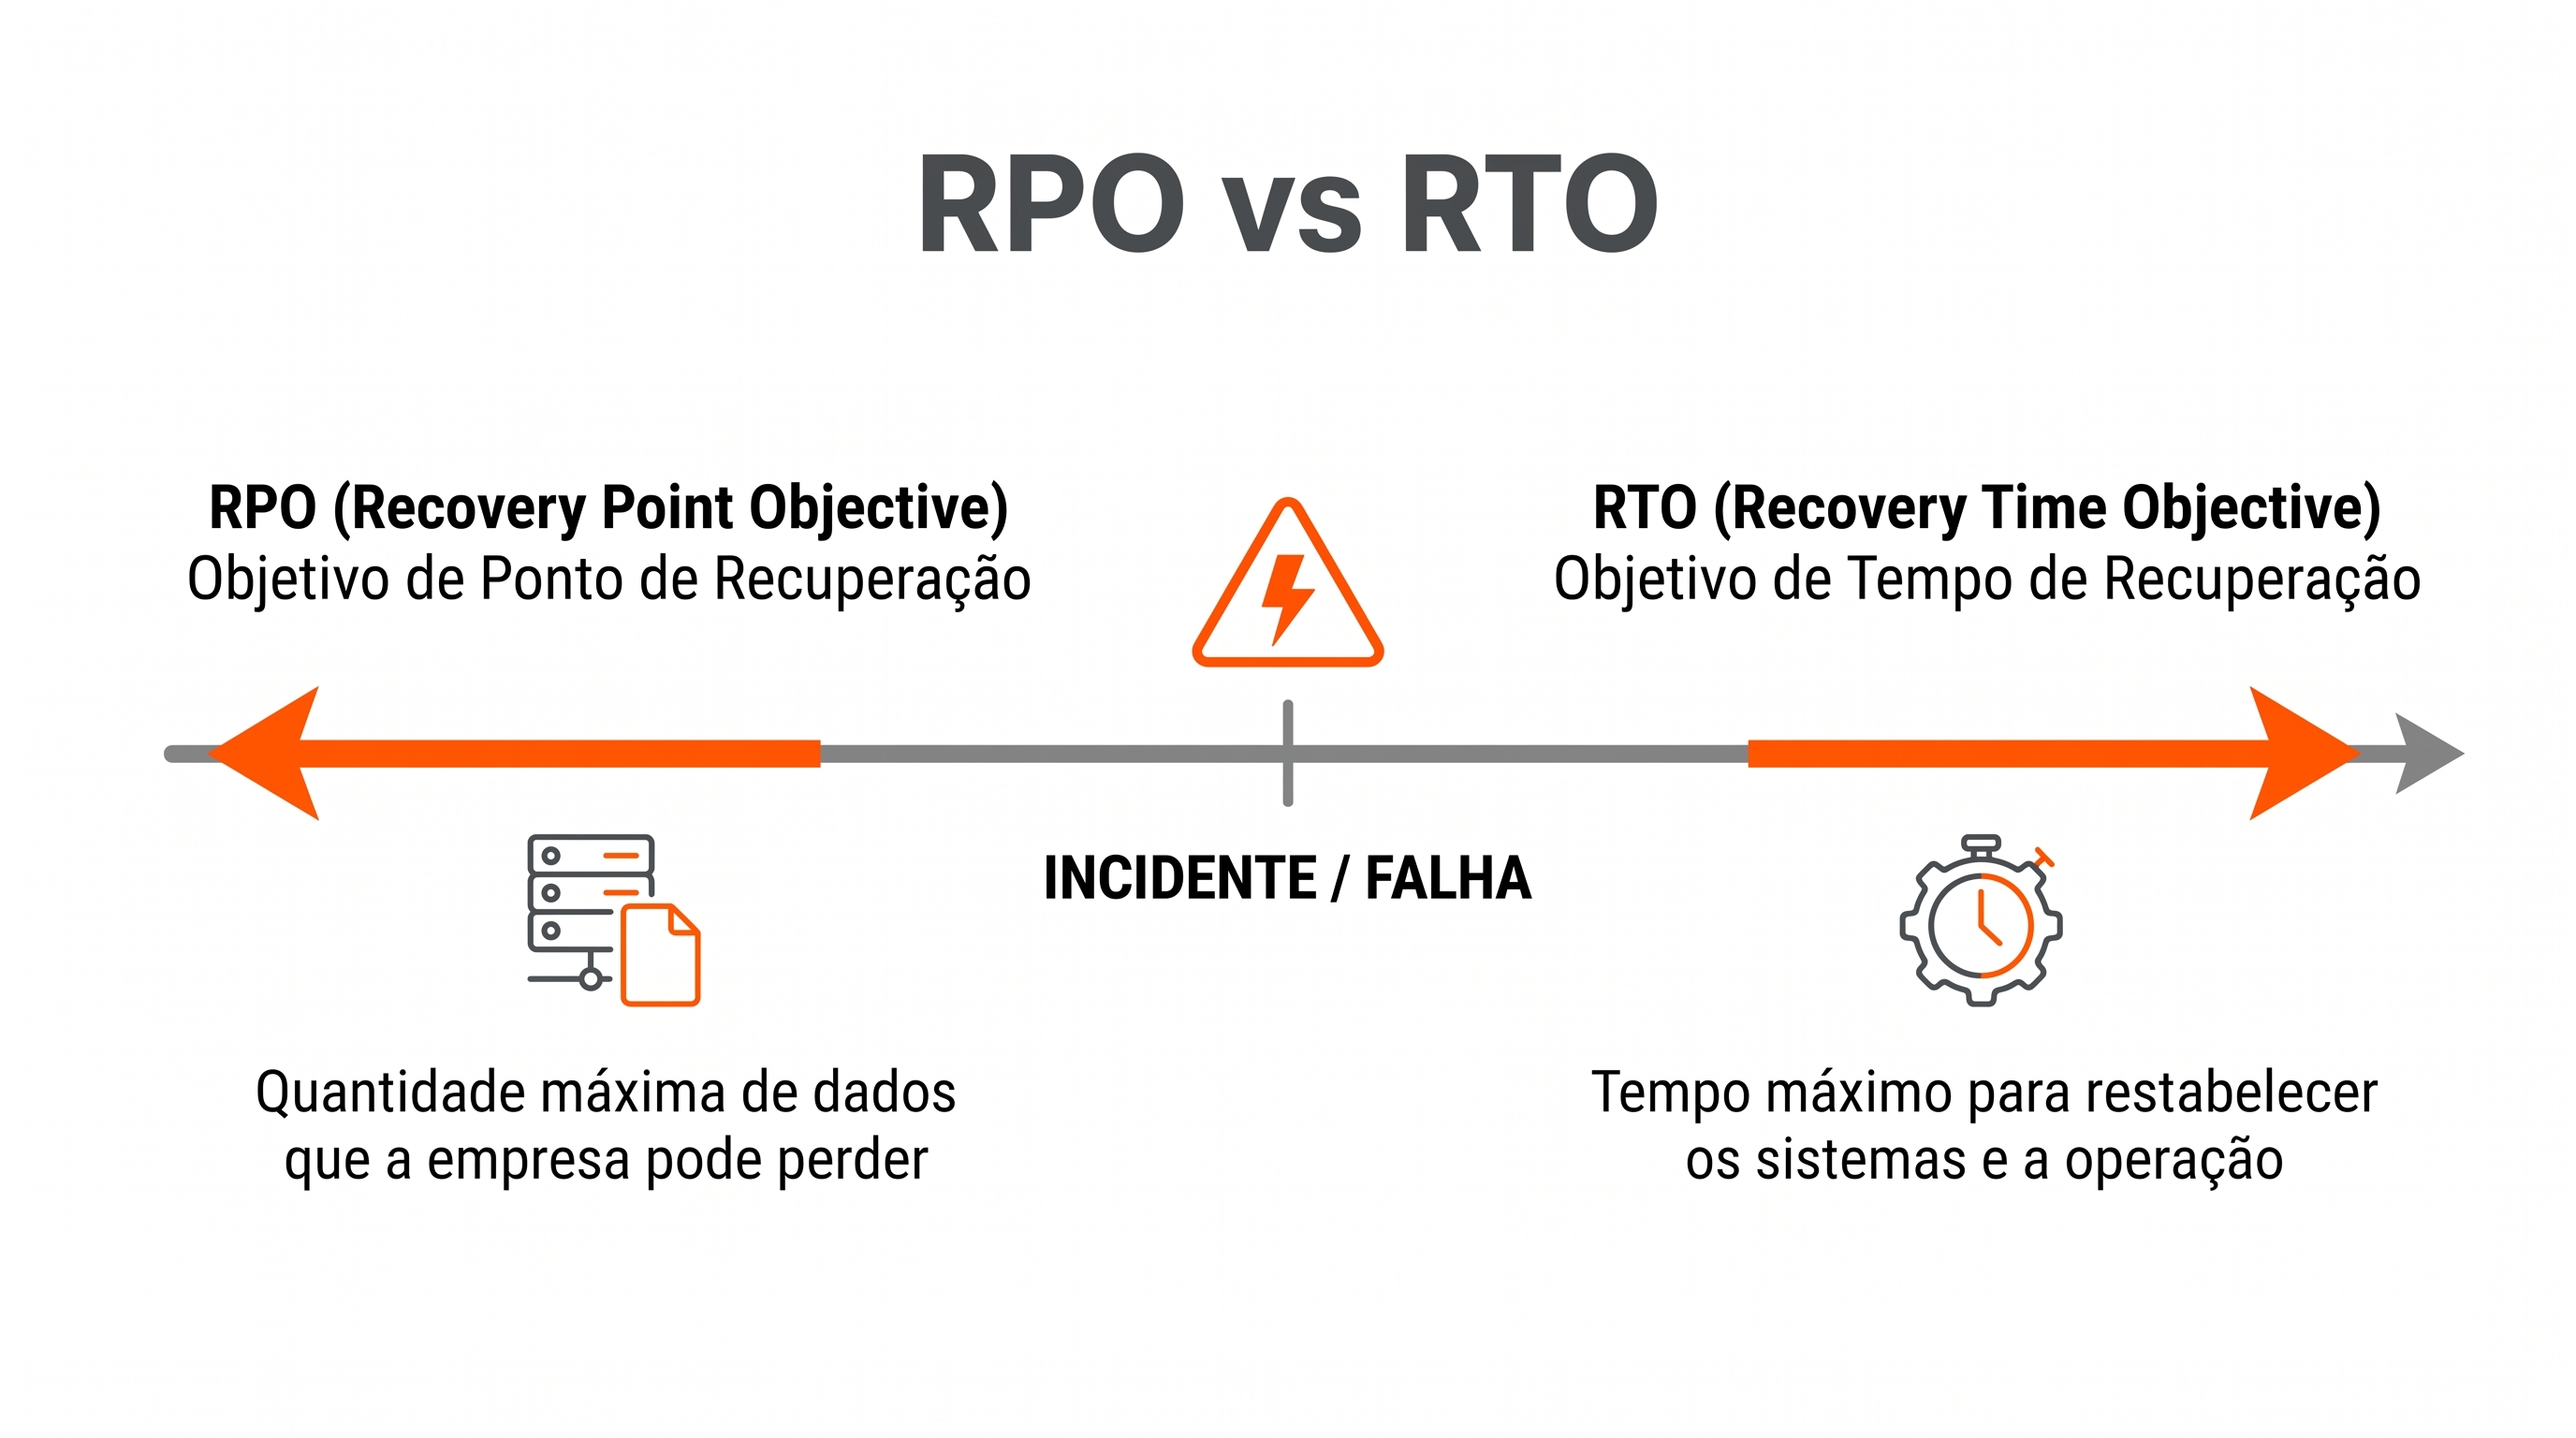
Ambos, RTO e RPO, possuem relação direta com a redundância e fornecem bases sólidas para o sistema de TI, promovendo uma maior otimização da atuação do profissional e proteção do negócio.
A diferença central é que o RTO é voltado para o tempo de recuperação cronológico de sistemas e dados, sendo a base para a criação de um planejamento que assegure a disponibilidade e a produtividade da organização o mais rápido possível.
Já o RPO é baseado na quantidade de dados armazenados nas rotinas de backup, servindo como métrica para compreender o quanto de informação "histórica" pode ser perdida no intervalo entre a ocorrência de uma falha e o último backup realizado.
Como essas métricas podem auxiliar na empresa?
A aplicação do RTO e RPO permite aos gestores criar planos de continuidade precisos, mitigando riscos de segurança e inatividade. Ao mapear a tolerância a falhas do negócio, as empresas otimizam investimentos em infraestrutura, garantem a proteção das informações e asseguram a estabilidade contínua das operações de mercado vitais.
Com o RTO e o RPO, o gestor de TI pode planejar e criar estratégias mais efetivas a partir da prevenção e de cálculos reais de riscos, adaptando os processos para reversão e contenção de danos em diferentes cenários (de desastres naturais a invasões hackers).
Essas métricas são essenciais para o autoconhecimento organizacional de empresas que lidam com dados e informações. Assim, elas podem mapear as prioridades e reforçar a segurança com base em números exatos, não em suposições.
Essas diretrizes podem garantir a volta e a continuidade das atividades do negócio e dos sistemas em situações de falhas, evitando prejuízos financeiros e de imagem. Além disso, conhecendo a tolerância do seu negócio, os investimentos em ferramentas de RTO e RPO (como servidores espelhados ou backups em tempo real) podem ser feitos na quantidade adequada, sem escassez ou excesso, o que também atua como uma forma de economia inteligente.
O RPO e o RTO são essenciais para que os profissionais de TI tomem decisões mais assertivas e concretas, baseadas nos dados que ambas as métricas dispõem, promovendo mais resiliência cibernética e sendo um diferencial de confiabilidade relevante para a empresa.
Agora que você já entendeu o conceito e a importância do RPO e RTO para sua empresa, quer saber como aplicar as melhores soluções de TI para proteger seus dados? Entre em contato com a gente!